Vesper Signal: Erkenne den Angriff, bevor er deinen nächsten Zug bestimmt. Sentinel erweitert Security Center um automatische Überwachung. Es kann Passwortangriffe, FTP-/SSH-Exploits und fremde Virusinstallationen erkennen, deren Ausgangs-IP festhalten und dir durch eine Schutzpause Zeit verschaffen. Es arbeitet auch, wenn du ausgeloggt bist.
Was du dafür brauchst
- Ein aktives Security-Center-Abo für den betreffenden Server.
- Das Sentinel-Zusatzmodul. Regulär kostet es $5.000 Spielgeld pro Woche zusätzlich zu den $2.000 des Grundabos. Angebot, Zahlungskonto und nächste Abbuchung stehen im App Store.
- Beide Anwendungen heruntergeladen und Sentinel ausdrücklich gestartet.
- Das passende Schutzprogramm tatsächlich laufend und ausreichend CPU/RAM frei.
| Gegen diesen Angriff | Benötigter laufender Schutz | Angreiferwerkzeug |
|---|---|---|
| Normaler Server-Crack | Hasher | Cracker |
| FTP-/SSH-Exploit | Firewall | Verwendeter Exploit |
| Normale fremde Virusinstallation | Antivirus | Installierter Virus |
Ein starker Antivirus ersetzt keinen Hasher gegen Passwortangriffe. Eine Firewall hilft gegen Exploits. Ein Programm, das nur auf der Platte liegt, zählt nicht als laufender Schutz. Antivirus starten und auf Viren prüfen sind unterschiedliche Aktionen.
Drei mögliche Ausgänge
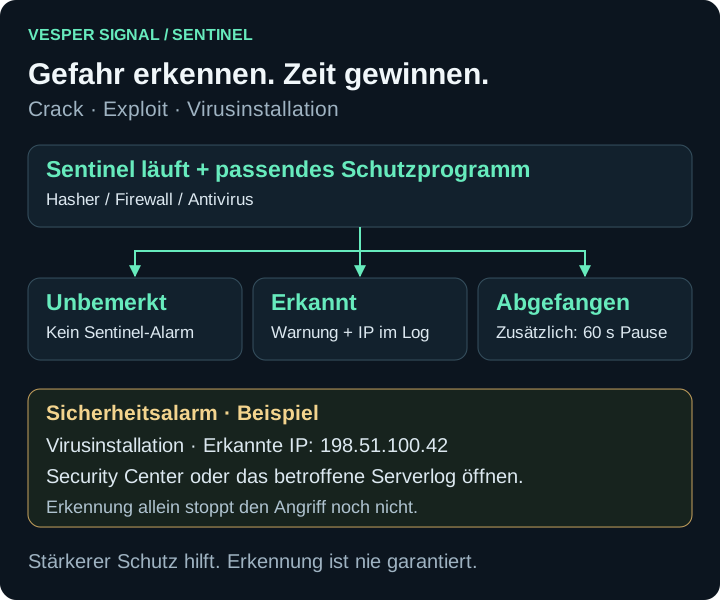
- Unbemerkt: Sentinel erzeugt keine Warnung. Der Angriff läuft weiter. Das heißt nicht, dass gewöhnliche Verbindungs- oder Spielaktionen keine anderen Spuren hinterlassen.
- Erkannt: Ein Warnfenster meldet den Angriff. Der Verteidiger erhält Angriffsart, Zeitpunkt, Zielserver und die beim Angriff verwendete Spiel-IP. Diese IP wird auch in dessen Serverlog eingetragen. Der Angriff läuft weiter, sofern kein anderer Schutz ihn bremst.
- Abgefangen: Zusätzlich zu Warnung und Logeintrag pausiert der Angriff 60 Sekunden. Eine Virusinstallation wird während dieser Pause noch nicht wirksam. Danach geht die Arbeit weiter, sofern sie nicht anderweitig unterbrochen wurde.
Die Warnung erscheint auch bei geschlossenem Security Center. Mehrere Meldungen werden zusammen angezeigt, ohne die Eingabe in anderen Fenstern zu übernehmen. Security Center und Log öffnen führen zum betroffenen Server, auch wenn du gerade einen anderen verwaltest. Schließe gelesene Meldungen; ungelesene kannst du über das Sicherheitszeichen erneut öffnen. Frühere Ereignisse bleiben im Security Center nachlesbar.
Du erfährst keine echte Internet-IP, keinen automatisch zugeordneten Spielernamen, keine Passwörter und keine unbekannte Werkzeugversion. Die erkannte Spiel-IP ist eine Spur, kein freier Zugang zum Angreifer.
Stärke, Risiko und schwächere Cracker
Je stärker das passende laufende Schutzprogramm gegenüber dem eingesetzten Angreiferwerkzeug ist, desto wahrscheinlicher wird eine Erkennung oder ein Abfangen. Beides bleibt eine Chance: Regulär ist die Erkennung auf 95 %, das Abfangen auf 60 % begrenzt. Ohne passenden laufenden Schutz gibt es für diese Angriffsart keinen Sentinel-Treffer.
Bei normalen Server-Cracks darf dein Cracker bis zu 2,0 Versionen unter dem Hasher liegen. Ein Cracker v3.0 kann also einen Hasher v5.0 angreifen; v5.1 ist zu hoch. Ein solcher Versuch dauert länger als ein gleich starker Angriff und hat bei laufendem Sentinel zusätzlich ein höheres Entdeckungsrisiko. Das gilt für normale Serverzugänge. Bank- und Walletzugänge sowie Exploits behalten ihre eigenen Voraussetzungen.
Ein laufender Angriff wird beim ersten gültigen Schutzkontakt einmal geprüft. Seite neu laden, Sentinel neu starten oder kurz stoppen gibt keinen weiteren Versuch gegen dieselbe Aufgabe. Ist Sentinel zunächst aus, kann ein späterer Start noch laufende Angriffe erfassen. Abbrechen und Ersetzen eines Angriffs umgeht eine bereits bestehende Schutzpause zwischen Angreifer und Ziel nicht.
Nach einer Warnung
Öffne den betroffenen Server. Unterscheide zuerst erkannt von abgefangen und prüfe, ob die angezeigte Pause noch läuft. Ein Lockdown kann dir mit laufendem Antivirus mehr Reaktionszeit geben. Bei einer tatsächlichen Intrusion an den Kontrollknoten kannst du Alarme untersuchen, Dienste abschotten oder Knoten verstärken. Ein normaler Crack allein benötigt keinen Kontrollknoten und aktiviert diese Intrusion-Gegenmaßnahmen nicht.
Sentinel-Pausen verlängern einen Lockdown nicht. Nach einer Viruswarnung prüfe später die Dateien und nutze bei Bedarf einen Bereinigungsscan. Eine erkannte Installation ist noch kein Nachweis, dass der Virus bereits aktiv ist; eine bestehende Infektion wird durch den Alarm auch nicht entfernt.
Grenzen und Ausschalten
Sentinel erhält keine zusätzliche Zufallsprüfung gegen DDoS-Angriffe, Doom, Bank-/Walletzugänge oder Kontrollknoten-Aktionen. Bestehende Logins und Infektionen bleiben bestehen. Wird der Kontrollknoten übernommen, enden laufende Sentinel-Pausen; neue Erkennungen und Abfangversuche sind für 120 Sekunden unterdrückt. Vorhandene Logs und Ereignisse verschwinden dadurch nicht.
Sentinel verbraucht regulär 5 % CPU und 32 MB RAM zusätzlich zu seinen Schutzprogrammen. Stoppen beendet diesen Ressourcenverbrauch, aber nicht das Abo. Ein Kollektiv teilt Dienstzustand, Ressourcen und Schutzpausen. Im Task-Manager siehst du die tatsächliche Belegung.
Das Zusatzmodul kann separat zum Ende der bezahlten Woche gekündigt werden. Ohne bezahlte Laufzeit gibt es keine neuen Prüfungen; bereits ausgelöste Schutzpausen dürfen auslaufen. Nach einem Festplattenreset musst du die Anwendungen erneut herunterladen und Sentinel starten. Eine gültige Restlaufzeit bleibt erhalten. IP-Wechsel erzeugen keine neue Schutzchance für denselben Angriff.
Optional per E-Mail
Aktiviere unter Einstellungen → Benachrichtigungen die E-Mail bei von Sentinel erkannten Angriffen. Sie ist standardmäßig ausgeschaltet und setzt eine bestätigte E-Mail-Adresse voraus. Die erste Meldung wird zeitnah versendet; weitere Ereignisse innerhalb von zehn Minuten können gebündelt werden. Für Kollektivmeldungen brauchst du weiterhin die entsprechende Berechtigung.
Die Nachricht enthält Server, Zeitpunkt, erkannte Angriffsart und bekannte Spiel-IP sowie einen Link zum Desktop. Sie kann später eintreffen als die 60-Sekunden-Pause dauert. Prüfe deshalb den aktuellen Spielzustand und gegebenenfalls deinen Spamordner. Ingame-Warnungen funktionieren unabhängig davon, ob E-Mail eingeschaltet oder zugestellt wurde.
Die Anbieter im Spiel
Vesper Signal entwickelt Sentinel als Zusatzmodul für die Sicherheitsplattform von Bastion Circuit. Beide sind fiktive Unternehmen im Spiel und haben über den App Store erreichbare Firmenserver. Ihre Infrastruktur ist stark geschützt. Wer ihre Geheimnisse finden möchte, muss selbst Spuren entdecken und Zugänge erarbeiten; ein Abo verrät keine Bankkonten oder Zugangsdaten.