Bastion Circuit: Dein Server. Deine Verteidigung. Security Center bündelt Sicherheitszustand, Ereignisse und aktive Gegenmaßnahmen. Beobachte deinen eigenen Rechner oder einen berechtigten Kollektivserver, starte einen Lockdown und verteidige den Kontrollknoten gegen einen Einbruch. Für automatische Erkennung und zusätzliche Reaktionszeit ergänzt Sentinel von Vesper Signal das Paket.
Einrichtung in fünf Schritten
- Öffne den App Store und wähle den Server, den das Abo schützen soll.
- Wähle ein eigenes Bankkonto mit ausreichend Spielgeld. Security Center kostet regulär $2.000 pro Woche, Sentinel zusätzlich $5.000. Der Store zeigt den geltenden Angebotspreis.
- Schließe das Abo ab und lade Security Center herunter. Ein Abo allein ersetzt den Download nicht.
- Starte einen Antivirus unter Dateien & Software, wenn du Lockdown verwenden möchtest. Ein Bereinigungsscan allein startet keinen dauerhaften Schutz.
- Öffne Security Center. Bei gebuchtem Sentinel lade auch das Zusatzmodul herunter, starte passende Schutzprogramme und anschließend ausdrücklich Sentinel starten.
Der Kopf der App zeigt den ausgewählten Server, Sentinel-Zustand, CPU- und RAM-Belegung sowie Lockdown und Sperrfristen. Ereignisse enthält frühere Meldungen; Abonnement enthält Zahlung und Verlängerung. Beide Bereiche lassen sich aufklappen. Bei Alarmaktualisierungen bleibt deine Auswahl erhalten.
Lockdown: Zeit für die Abwehr
Ein laufender Antivirus ist Voraussetzung. Lockdown starten bremst normale eingehende Hacks, Exploits und fremde Virusinstallationen auf 20 % Geschwindigkeit. Eigene ausgehende Angriffe sowie Uploads und Downloads werden ebenfalls langsamer. Bereits geleistete Arbeit bleibt erhalten. Lockdown entfernt weder vorhandene Zugänge noch installierte Viren.
Mit Antivirus v1.0 dauert der Grundschutz drei Minuten. Höhere Versionen verlängern ihn bis auf fünf Minuten bei v5.0. Eine tatsächlich abgewehrte Intrusion kann jeweils 30 Sekunden hinzufügen, insgesamt höchstens drei Minuten. Die gesamte Schutzzeit bleibt auf acht Minuten begrenzt. Automatische Sentinel-Treffer und bloße Ablenkungen verdienen diesen Bonus nicht.
Nach dem tatsächlichen Ende folgen 20 Minuten Cooldown. Auch freiwilliges Beenden, Stoppen oder Entfernen des verwendeten Antivirus sowie ein kompromittierter Kontrollknoten lösen diese Sperre aus. Ein während des Lockdowns stärker gestarteter Antivirus verlängert ihn nicht nachträglich.
Intrusion: der taktische Einbruch
Ein Angreifer kann versuchen, den Kontrollknoten zu übernehmen und damit aktive Verteidigung zu unterdrücken. Das ist ein zusätzlicher Angriffsweg neben dem normalen Hack. Als Angreifer brauchst du selbst ein abonniertes, heruntergeladenes Security Center, passende laufende Werkzeuge und die erforderlichen Zertifikate. Führe auf dem entdeckten Ziel zunächst einen Portscan vollständig aus und öffne anschließend dessen Security Center aus Interwebs. Das Ziel muss einen aktiven Sicherheitscontroller besitzen.
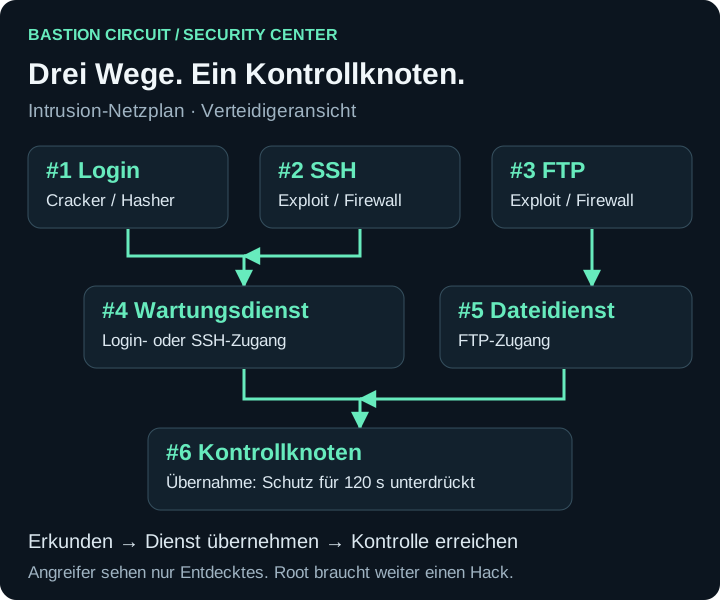
- Login-Gateway → Wartungsdienst → Kontrollknoten: Cracker gegen Hasher.
- SSH → Wartungsdienst → Kontrollknoten: SSH-Exploit gegen Firewall.
- FTP → Dateidienst → Kontrollknoten: FTP-Exploit gegen Firewall.
Beispiel für einen Angriff: Untersuche das Login-Gateway #1. Dadurch wird der anschließende Wartungsdienst sichtbar. Übernimm #1 mit Vordringen, untersuche dann #4 und übernimm auch diesen Dienst. Jetzt kannst du #6 angreifen. Ein sichtbarer Folgeknoten ist noch nicht automatisch erreichbar: Ein vorheriger Dienst muss dir gehören. Alternativ kannst du den SSH- oder FTP-Weg wählen. Behalte die Verbindung und dein Werkzeug aktiv.
| Aktion | Grundzeit | Ergebnis |
|---|---|---|
| Knoten untersuchen | 10 Sekunden | Erkundet den Knoten und nachfolgende Verbindungen. |
| Vordringen | 30 Sekunden | Übernimmt einen erreichbaren Dienst. |
| Kontrollknoten übernehmen | 45 Sekunden | Unterdrückt die aktive Verteidigung. |
| Ablenkung | 10 Sekunden | Erzeugt einen zunächst uneindeutigen Alarm für 30 Sekunden. |
Vordringen und Kontrollübernahme dauern je nach Werkzeug und gegnerischem Schutz kürzer oder länger. CPU-Auslastung, Gegenmaßnahmen und passende Konsolenboni beeinflussen die angezeigte Dauer. Pro Angreifer läuft eine offensive Aktion gleichzeitig. Eine Intrusion endet spätestens nach zehn Minuten; der normale Hack läuft davon unabhängig weiter.
Als Verteidiger reagieren
Bei einer Intrusion siehst du deinen vollständigen Netzplan und Alarme an betroffenen Knoten. Ein Alarm kann ein echter Vorstoß oder eine Ablenkung sein. Alarm untersuchen benötigt zehn Sekunden und klärt den Unterschied. Du entscheidest, ob du diese Zeit investieren oder sofort einen Dienst schützen möchtest.
- Abschotten: Nach fünf Sekunden Vorbereitung wird ein Dienst 30 Sekunden isoliert. Darüber laufende Vorstöße werden unterbrochen und müssen neu begonnen werden. Eigene Transfers über diesen Dienst sind ebenfalls betroffen. Je Knoten gelten 90 Sekunden Cooldown. #6 kann nicht abgeschottet werden.
- Verstärken: Nach fünf Sekunden Vorbereitung werden gegnerische Intrusion-Aktionen am gewählten Knoten für 30 Sekunden auf halben Fortschritt gebremst. Auch der Kontrollknoten lässt sich verstärken.
- Lockdown: Bremst zusätzlich normale Angriffe. Er bleibt unabhängig davon verfügbar, ob gerade eine Intrusion läuft.
Pro verteidigtem Server kann eine defensive Aktion vorbereitet werden und höchstens eine Abschottung oder Verstärkung gleichzeitig wirken. Ein neuer Effekt ersetzt keinen noch aktiven. Erfolgreich übernommene Knoten bleiben beim Unterbrechen eines späteren Vorstoßes übernommen.
Wenn #6 fällt: Lockdown endet, bestehende Sentinel-Pausen werden aufgehoben und beide Schutzfunktionen sind 120 Sekunden unterdrückt. Bereits entstandene Ereignisse und Logs bleiben erhalten. Der Angreifer erhält dadurch keinen Root-Zugang; den muss er weiterhin über den normalen Hack erlangen.
Alarme richtig lesen
Mit laufendem Sentinel können auch gewöhnliche Cracks, Exploits und Virusinstallationen gemeldet werden. Dafür muss niemand die Kontrollknoten angreifen. Ein Warnfenster zeigt Zielserver, Zeit, erkannte Angriffsart und die beobachtete Spiel-IP. Erkannt bedeutet nicht automatisch abgefangen. Öffne aus der Meldung Security Center oder das Log des betroffenen Servers. Ein Kontrollknoten-Alarm allein verrät keine Angreifer-IP.
Laufzeit, Ressourcen und Kollektive
Eine Abo-Woche umfasst sieben echte Tage, auch ausgeloggt. Die Verlängerung bezahlt das gewählte Konto; Security Center und Sentinel teilen sich einen Termin. Beim späteren Hinzubuchen von Sentinel zahlst du nur den verbleibenden Teil der Woche. Eine Kündigung wirkt zum Ende der bezahlten Zeit. Die Grundabo-Kündigung beendet auch die automatische Verlängerung des Zusatzmoduls. Ein Programm stoppen kündigt kein Abo.
Ohne ausreichendes Guthaben gibt es keine Teilzahlung und keine Schulden. Schutzleistungen laufen aus; eine erfolgreiche Reaktivierung startet eine neue Woche ohne Nachzahlung ausgefallener Wochen. Bereits bezahlte Preise bleiben für den vereinbarten Vertrag bestehen. Ein Festplattenreset entfernt Downloads, aber kein Abo; erneutes Herunterladen innerhalb gültiger Laufzeit ist kostenlos. Ein Rundenreset beendet die Spielgeld-Abos.
Sentinel benötigt regulär 5 % CPU und 32 MB RAM. Lockdown reserviert zusätzlich 10 % CPU und 32 MB RAM; eine laufende Intrusion-Aktion benötigt außerdem 32 MB RAM und CPU-Zeit. Die benötigten Schutzprogramme kommen hinzu. Prüfe den Task-Manager, wenn sich ein Dienst nicht starten lässt.
Kollektivmitglieder dürfen den Zustand ansehen. Berechtigte Admins, Co-Owner und Leitung verwalten Abos und Verteidigung; sie teilen Ressourcen und Sperrfristen des Kollektivservers. Das Zahlkonto gehört einem berechtigten Mitglied. Bei Rollenverlust endet dessen Abbuchungsfreigabe, die bezahlte Zeit bleibt bestehen. Die Notabschaltung bleibt der Leitung vorbehalten.
Bedienung ohne Maus
GUI und Konsole bedienen denselben Zustand. Mit help security findest du alle Aktionen einschließlich Aboverwaltung, Bestätigungen und Log. Verwende die angezeigten Intrusion- und Knoten-IDs.
| Aufgabe | Kali | PowerShell |
|---|---|---|
| Eigener Zustand | rebels security status | Get-TRSecurity |
| Knoten untersuchen | rebels security inspect --intrusion 12 --node 1 | Get-TRSecurityNode -Intrusion 12 -Node 1 |
| Vordringen | rebels security breach --intrusion 12 --node 1 | Invoke-TRNodeBreach -Intrusion 12 -Node 1 |
| Dienst abschotten | rebels security isolate --node 1 | Block-TRSecurityNode -Node 1 |
| Eigenes Serverlog | rebels security log | Get-TRSecurityLog |
In beiden einfachen Modi funktionieren beispielsweise security status und security breach --intrusion 12 --node 1. Die 12 ist eine Beispiel-ID. Konsolenboni verkürzen geeignete Arbeiten, aber weder Cooldowns noch Schutzzeiten, Zufallschancen oder Neustarts. Bots verwenden dieselben Spielregeln ohne Konsolenbonus.
Wenn etwas nicht verfügbar ist
Kein aktiver Einbruch: Abschotten und Verstärken warten auf eine Intrusion. Ein erkannter normaler Crack allein startet keine. Lockdown kann weiterhin sinnvoll sein.
Nicht genug RAM: Laufende Programme, Schutzdienste und Aktionen teilen sich den Speicher. Stoppe entbehrliche Dienste oder baue RAM aus. Prüfe, dass der Antivirus tatsächlich läuft und nicht nur auf der Platte liegt.
Letzter Ausweg: Die Notabschaltung bleibt über Hardware auch ohne Abo verfügbar, einmal pro 24 Stunden. Sie trennt Verbindungen, bricht Aufgaben ab und erzwingt fünf Minuten Neustart. Nach 60 Sekunden zerstören sich zugeordnete externe Einnahmeviren, und ungesammelte Erträge verfallen. Prüfe vor Bestätigung die angezeigten Folgen.